Am 21. Oktober hat jemand, den du nicht kennst, auf deinem Server ein Update eingespielt. Du hast wahrscheinlich nichts gemerkt, nichts geklickt und nichts bezahlt. Vorausgesetzt, deine Website läuft auf der richtigen PHP-Version – und genau darum geht es hier.
Kurze Antwort
Steht im Website-Zustand deiner WordPress-Seite PHP 8.3, 8.4 oder 8.5, musst du nichts machen. Steht dort 8.2, hast du bis 31. Dezember 2026 Zeit, auf eine neuere Version umzusteigen. Steht 8.1 oder älter, bekommt deine Website schon jetzt keine regulären PHP-Sicherheitsupdates mehr. Dann ist es kein Termin mehr, sondern ein Rückstand.
Was am 21. Oktober passiert ist
Am 20. Oktober hat das PHP-Sicherheitsteam für den nächsten Tag eine Sicherheitsveröffentlichung angekündigt – das kommt eher selten vor. Der Grund: zwei kritische Sicherheitslücken mit einem CVSS-v4.0-Wert von jeweils 9.2. Die korrigierten Versionen sollten am 21. Oktober um 14:00 UTC erscheinen, also in Wien um 16 Uhr.
Pünktlich kamen PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Hinter CVE-2026-109618 und CVE-2026-109619 steckt ein Problem, das sich auch ohne IT-Studium erklären lässt: Angreifer konnten fremden Code auf einem Server ausführen, ohne dafür Zugangsdaten zu brauchen. PHP selbst formuliert es eindeutig: Es gibt keine vollständige Zwischenlösung, ein Update ist die einzig sichere Wahl.
Betroffen waren PHP-Installationen, die Webanfragen verarbeiten. Bei mod_php konnte schon eine Anfrage ohne Anmeldung reichen – und zwar bevor WordPress überhaupt gestartet ist. Ein Sicherheits-Plugin im Dashboard hätte dir hier also herzlich wenig gebracht.
In der Sicherheitsbranche läuft die Angriffskette inzwischen unter dem Namen „php2shell“. Sicherheitsfirmen berichteten, dass es schon vor dem Update erste Angriffsversuche gegeben habe; das ist eine Sekundärquelle und von mir nicht selbst belegt. Am 26. Oktober wurden beide Lücken außerdem in den CISA-Katalog aktiv ausgenutzter Schwachstellen aufgenommen.
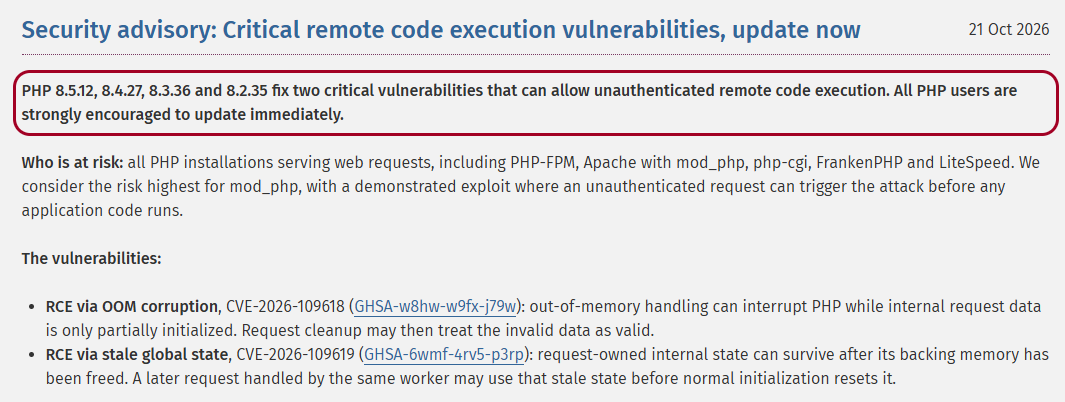
Die Meldung auf php.net, rot markiert die vier geflickten Fassungen.
Warum der 31. Dezember die eigentliche Nachricht ist
Wer auf PHP 8.2 war, hat mit 8.2.35 noch einmal ein Sicherheitsupdate bekommen und war für diese Lücke versorgt. Das war allerdings die letzte Gratisrunde: PHP 8.2 erreicht am 31. Dezember 2026 sein Support-Ende und bekommt danach keine weiteren Sicherheitsupdates mehr.
Sicherheitsupdates gibt es laut php.net bis:
- PHP 8.2 – 31. Dezember 2026
- PHP 8.3 – 31. Dezember 2027
- PHP 8.4 – 31. Dezember 2028
- PHP 8.5 – 31. Dezember 2029
„End of Life“ heißt nicht, dass deine Website am 1. Jänner beleidigt die Arbeit einstellt. Sie läuft weiter wie vorher und vermutlich merkst du gar nichts. Was aufhört, sind die Sicherheitsflicken. Bei der nächsten Lücke bekommt PHP 8.2 schlicht keinen mehr.
WordPress empfiehlt PHP 8.3 oder neuer. Das ist keine Pflicht, aber die Richtung ist klar: 8.2 ist nicht mehr die Version, auf der du gemütlich sitzen bleiben solltest.
Wen es betrifft – und wen ausdrücklich nicht
Steht bei dir PHP 8.3, 8.4 oder 8.5, betrifft dich das Support-Ende von 8.2 nicht. Bei gepflegten Websites dürfte das die Mehrheit sein. Für dich lautet die Antwort also erfreulich unspektakulär: einmal nachsehen, dann nichts machen.
Nicht betroffen bist du auch, wenn deine Website gar kein PHP verwendet, etwa bei reinem HTML, Wix, Jimdo oder einem Shop direkt bei Shopify. Läuft die PHP-Version über deinen Wartungsvertrag, kümmert sich dein Dienstleister darum.
Steht bei dir PHP 8.2, hast du einen Termin: Bis 31. Dezember 2026 sollte die Website auf 8.3 oder höher umgestellt sein. Läuft sie noch auf 8.1, 8.0 oder einer 7er-Version, gibt es regulär schon jetzt keine Sicherheitsupdates mehr; bei 8.1 ist das seit 31. Dezember 2025 so. Für 7.4 bis 8.1 gab es diesmal ausnahmsweise sogenannte Quell-Backports der Sicherheitskorrektur. Einspielen muss sie allerdings dein Hoster.
Und hier wird es unangenehm: Läuft eine Website heute noch auf PHP 8.1, ist oft ein altes Plugin das eigentliche Problem, weil es mit neueren Versionen Fehler produziert. Deshalb wird die Umstellung seit Ewigkeiten verschoben. Das Datum erinnert nur daran, dass „irgendwann“ inzwischen vorbei ist.
Und in Deutschland?
PHP ist PHP. Sicherheitslücken, Versionsnummern und der 31. Dezember 2026 gelten in Deutschland genauso wie in Österreich, denn das ist kein nationales Recht, sondern der Supportplan von PHP. Unterschiede gibt es vor allem bei den Hostern.
Host Europe nennt konkrete Termine: Vorabumstellung aller Domains von PHP 8.2 auf 8.4 am 9. November 2026, endgültige Abschaltung am 7. Dezember, laut FAQ „unwiderruflich“. Wer vorher nichts getestet hat, kann danach vor einer weißen Website sitzen. Die englische Fassung derselben Seite nennt übrigens den 7. statt den 9. November – dort würde ich lieber einmal nachfragen.
In Österreich habe ich keinen Hoster gefunden, der einen solchen Zwangstermin nennt. Domaintechnik bietet PHP 8.2 bis 8.5 weiter an; umgestellt wird selbst im Control Panel, empfohlen wird 8.4 und dazu „Umstieg jetzt planen“. Klingt angenehmer, hat aber einen Haken: In Deutschland wirst du teilweise umgestellt. In Österreich musst du selbst daran denken.
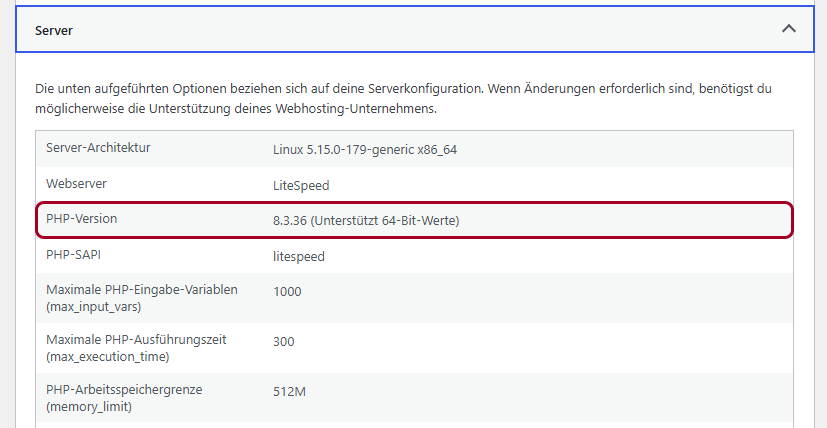
Hier steht die Zahl: Werkzeuge, Website-Zustand, Bericht, Abschnitt Server
In zehn Minuten erledigt
- In WordPress gehst du auf Werkzeuge → Website-Zustand → Bericht und klappst „Server“ auf. Neben „PHP-Version“ steht die vollständige Nummer, zum Beispiel 8.3.36.
- Die vordere Zahl lesen. 3, 8.4 oder 8.5 bedeutet fertig, nichts zu tun. Bei 8.2 hast du bis 31. Dezember Zeit. 8.1 oder kleiner ist überfällig.
- Die hintere Zahl lesen. Mindestens 8.2.35, 8.3.36, 8.4.27 oder 8.5.12? Dann ist der Sicherheitsflicken vom 21. Oktober installiert. Steht dort eine kleinere Zahl, frag beim Hoster nach – am besten nach einem konkreten Datum und nicht nach einem beruhigenden „ist eh alles aktuell“.
- Nur wenn du umstellen musst: Backup machen, Plugins und Theme aktualisieren und danach die Version im Kundenmenü des Hosters wechseln. Probleme nach dem Wechsel kommen meistens von Plugins oder Theme und nicht von PHP.
- Danach durchklicken. Startseite, Formular, Login und bei einem Shop auch die Kassa. Bleibt etwas weiß, kannst du bei österreichischen Hostern meist wieder auf die vorherige PHP-Version zurückstellen. Dann ist sehr wahrscheinlich ein Plugin das Problem.
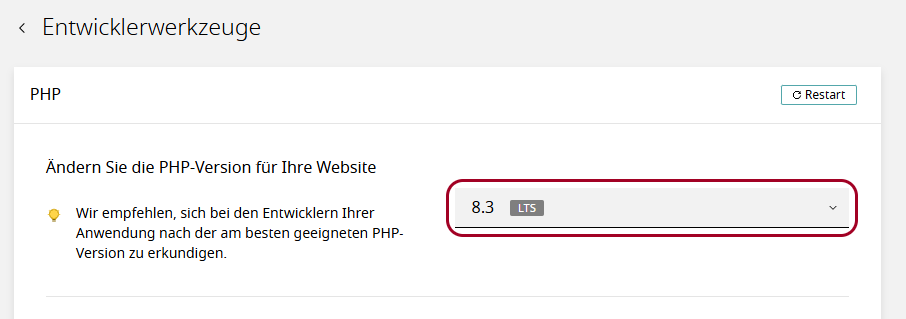
Umgestellt wird beim Hoster, nicht in WordPress – und meist jederzeit auch zurück.
Und bei dir?
Schau nach und sag mir die Zahl. Mich interessiert, wie viele österreichische Websites noch auf 8.1 oder älter laufen – belastbare Zahlen habe ich dafür nicht, nur meinen Eindruck aus Erstgesprächen. Und wenn du schon weiter bist: Kümmert sich dein Hoster darum oder machst du es selbst? Was sonst noch zur Website-Wartung gehört, steht hier.
Die Fundstellen
- net: Security Advisory vom 21.10.2026 (CVE-2026-109618, CVE-2026-109619), Vorankündigung vom 20.10.2026, Release-Meldungen zu 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 samt EOL-Satz sowie supported-versions und eol.php – alle abgerufen am 01.11.2026
- org/about/requirements, hosteurope.de (FAQ „Abschaltung PHP 8.2“) und domaintechnik.at („Aktuelle PHP-Version“) – abgerufen am 01.11.2026
- Sekundärquelle, als solche gekennzeichnet: Tenable, „php2shell – FAQ“ (Angriffsversuche ab 17.10., CISA-KEV am 26.10.2026) – abgerufen am 01.11.2026
Das ist keine Rechtsberatung – und keine Hosting-Zusage.